Domain gesamtorganisation.de kaufen?
Wir ziehen mit dem Projekt
gesamtorganisation.de um.
Sind Sie am Kauf der Domain
gesamtorganisation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gesamtorganisation.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie können Teams ihre Zusammenarbeit und Kommunikation verbessern, um ihre Effizienz und Produktivität zu steigern?
Teams können ihre Zusammenarbeit verbessern, indem sie regelmäßige Meetings abhalten, klare Ziele setzen und Aufgaben klar verteilen. Eine offene und transparente Kommunikation ist entscheidend, um Missverständnisse zu vermeiden und Konflikte frühzeitig zu lösen. Die Nutzung von Tools und Technologien zur Zusammenarbeit, wie z.B. Projektmanagement-Software oder Chat-Plattformen, kann die Effizienz und Produktivität des Teams weiter steigern. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Ovaler Konferenztisch JTeN - Perfekt für kreative ZusammenarbeitOvaler Konferenztisch JTeN Der ovale Konferenztisch bietet eine große Arbeitsfläche, an der bis zu 14 Personen Platz finden. Durch die ovale Form des Tisches befinden sich alle Teilnehmer auf Augenhöhe, was die Zusammenarbeit und Diskussion erleichtert. Dieser Konferenztisch bildet die Grundlage für die Zusammenarbeit aller Beteiligten, um optimale Ergebnisse zu erzielen. Standardausstattung: + Tischplatte aus HPL. + Rahmenlose Konstruktion. + 5 Jahre Garantie. Maße: Höhe: ca. 74 cm Breite: ca. 400 cm Tiefe: ca. 240 cm Lieferung: Ovaler Konferenztisch JTeN wird zerlegt geliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln, Lieferzeit + 2 Wochen): + Lieferung, Vertragen, Montageservice, Entsorgung der Verpackung. Hochwertiges Produkt vom renommierten Hersteller.9275,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tchibo - Buch »Das Wimmelbuch der Nachhaltigkeit«"Ein Suchbuch für die ganze Familie","Spielerischer Einstieg in das Thema, um schon die Jüngsten für eine Lebensweise zu begeistern","Liebevolle und detailreiche Illustrationen laden zum Entdecken ein","12 Seiten aus stabiler Pappe ‒ auch für kleinere Kinder geeignet"7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Interne SSD Maximale Produktivität für das BüroDie interne SSD (Solid State Drive) sorgt als direkter Ersatz für eine herkömmliche Festplatte für einen deutlichen Leistungsschub von Computern und Notebooks. Das Betriebssystem und Programme starten um ein Vielfaches schneller, wodurch War96,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bona, Tilman: Moderne ZusammenarbeitModerne Zusammenarbeit , vierhochzwei Erfolgsrezepte für den Teamalltag , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20231115, Produktform: Kartoniert, Titel der Reihe: Haufe Fachbuch##, Autoren: Bona, Tilman~Schiebel, Chris, Seitenzahl/Blattzahl: 256, Keyword: Agilität; Change Management; Coaching; Erfolgsrezepte; Großkonzern; Moderne; PRojektmanagement; Start-up; Teamalltag; Teamarbeit; Teamentwicklung; Teamwork; Zusammenarbeit; vierhochzwei, Fachschema: Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Management: Führung und Motivation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 230, Breite: 170, Höhe: 11, Gewicht: 551, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783648175552 9783648175569, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 297918439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Milchcremeseparator, Edelstahl, hohe Effizienz, Dunkelkhakieffiziente trennung: dieses produkt verwandelt schnell rohoder vollmilch in sahne und magermilch, sodass sie zeit und mühe bei ihren milchverarbeitungsaufgaben sparen.benutzerfreundliches design: für den einsatz auf dem tisch konzipiert, lässt es sich bequem in ihrer küche oder milchverarbeitungseinrichtung einrichten, ohne dass umfangreiche montage erforderlich ist.hohe leistung: mit einem maximalen milchertrag von bis zu 50 litern pro stunde können sie große mengen milch effizient verarbeiten.leiser betrieb: der hochgeschwindigkeits-rollmotor arbeitet leise, sodass sie während des milchtrennungsprozesses eine nahtlose und unauffällige erfahrung genießen können. Spezifikation: material: edelstahlabmessungen: basisdurchmesser 18 cm; produkthöhe 50 cmmaximale milchmenge: 50 l pro stundemilchschüsselkapazität: 5 lrollergeschwindigkeit: 980011000 u/minkontinuierliche arbeitszeit: 4 stundenleistung: 30 wmotortyp: gleichstrommotoranzahl der festplatten im trommel: 15Die von Ihnen gekaufte V313,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
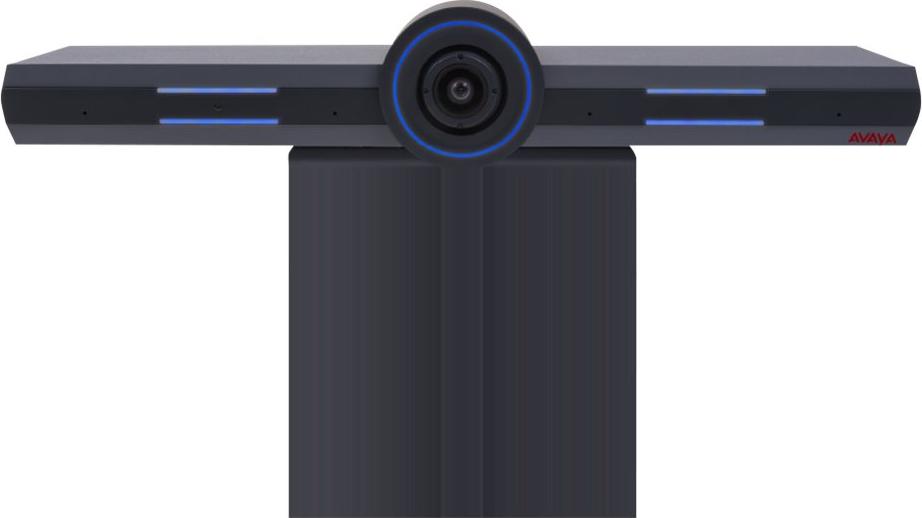
Avaya IX - Komplettlösung für Videokonferenzen und Zusammenarbeit> Produkttyp - Videokonferenzsystem Avaya IX All-in-One-Videokonferenz-/Kollaborationsgerät für Besprechungsräume CU-360 - Videokonferenzkomponente - Netzteil im Lieferumfang enthalten Avaya CU-360 COLLABORATION UNI IN (700513892)404,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ovaler Konferenztisch JTeN - Perfekt für kreative ZusammenarbeitOvaler Konferenztisch JTeN Der ovale Konferenztisch bietet eine große Arbeitsfläche, an der bis zu 14 Personen Platz finden. Durch die ovale Form des Tisches befinden sich alle Teilnehmer auf Augenhöhe, was die Zusammenarbeit und Diskussion erleichtert. Dieser Konferenztisch bildet die Grundlage für die Zusammenarbeit aller Beteiligten, um optimale Ergebnisse zu erzielen. Standardausstattung: + Tischplatte aus HPL. + Rahmenlose Konstruktion. + 5 Jahre Garantie. Maße: Höhe: ca. 74 cm Breite: ca. 400 cm Tiefe: ca. 240 cm Lieferung: Ovaler Konferenztisch JTeN wird zerlegt geliefert. Die Lieferung erfolgt frei Bordsteinkante. Optional deutschlandweit (außer Inseln, Lieferzeit + 2 Wochen): + Lieferung, Vertragen, Montageservice, Entsorgung der Verpackung. Hochwertiges Produkt vom renommierten Hersteller.9275,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tchibo - Buch »Das Wimmelbuch der Nachhaltigkeit«"Ein Suchbuch für die ganze Familie","Spielerischer Einstieg in das Thema, um schon die Jüngsten für eine Lebensweise zu begeistern","Liebevolle und detailreiche Illustrationen laden zum Entdecken ein","12 Seiten aus stabiler Pappe ‒ auch für kleinere Kinder geeignet"7,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie können Teams ihre Zusammenarbeit und Kommunikation verbessern, um ihre Effizienz und Produktivität zu steigern?
Teams können ihre Zusammenarbeit verbessern, indem sie regelmäßige Meetings abhalten, klare Ziele setzen und Aufgaben klar verteilen. Eine offene und transparente Kommunikation ist entscheidend, um Missverständnisse zu vermeiden und Konflikte frühzeitig zu lösen. Die Nutzung von Tools und Technologien zur Zusammenarbeit, wie z.B. Projektmanagement-Software oder Chat-Plattformen, kann die Effizienz und Produktivität des Teams weiter steigern. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Interne SSD Maximale Produktivität für das BüroDie interne SSD (Solid State Drive) sorgt als direkter Ersatz für eine herkömmliche Festplatte für einen deutlichen Leistungsschub von Computern und Notebooks. Das Betriebssystem und Programme starten um ein Vielfaches schneller, wodurch War96,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bona, Tilman: Moderne ZusammenarbeitModerne Zusammenarbeit , vierhochzwei Erfolgsrezepte für den Teamalltag , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20231115, Produktform: Kartoniert, Titel der Reihe: Haufe Fachbuch##, Autoren: Bona, Tilman~Schiebel, Chris, Seitenzahl/Blattzahl: 256, Keyword: Agilität; Change Management; Coaching; Erfolgsrezepte; Großkonzern; Moderne; PRojektmanagement; Start-up; Teamalltag; Teamarbeit; Teamentwicklung; Teamwork; Zusammenarbeit; vierhochzwei, Fachschema: Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Management: Führung und Motivation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Personalmanagement, HRM, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haufe Lexware GmbH, Verlag: Haufe Lexware GmbH, Verlag: Haufe-Lexware GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 230, Breite: 170, Höhe: 11, Gewicht: 551, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783648175552 9783648175569, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 297918439,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wallner, Larissa: Theoretische ProduktivitätTheoretische Produktivität , Möglichkeitsbedingungen intellektueller Transgression in Kants kritischer Philosophie , Lackier-Sets > Autolackierbedarf , Erscheinungsjahr: 20240805, Produktform: Kartoniert, Titel der Reihe: Klostermann Weiße Reihe#13#, Autoren: Wallner, Larissa, Seitenzahl/Blattzahl: 615, Themenüberschrift: PHILOSOPHY / Aesthetics, Keyword: Aufklärung; Deutscher Idealismus; Erkenntnisvermögen; Freiheit; Kant, Immanuel; Kritische Philosophie; Philosophie; Theoretische Philosophie; Theoretische Produktivität; Ästhetik; Ästhetische Formen, Fachschema: Aufklärung (Epoche)~Philosophie / 17.-18. Jahrhundert~Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Erkenntnistheorie~Philosophie / Erkenntnis~Ästhetik, Fachkategorie: Metaphysik und Ontologie~Epistemologie und Erkenntnistheorie~Ästhetik, Warengruppe: TB/Philosophie/Renaissance und Aufklärung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 196, Breite: 123, Höhe: 39, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Interne SSD Maximale Produktivität für das BüroDie interne SSD (Solid State Drive) sorgt als direkter Ersatz für eine herkömmliche Festplatte für einen deutlichen Leistungsschub von Computern und Notebooks. Das Betriebssystem und Programme starten um ein Vielfaches schneller, wodurch War243,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.